近年来,网络安全形势日益严峻,各种网络攻击不断涌现。为了提升防御能力,不少安全爱好者和专业人士开始投身于解题竞赛,即CTF(Capture The Flag)刷题活动。这项活动不仅考验选手对漏洞的挖掘与利用,同时也锻炼了团队协作和应急响应的能力。
\nCTF分为不同类型:Web、Reverse Engineering、Pwn、Forensics等。每一种类型都涉及不同的技术和知识,比如Web安全需要识别注入漏洞;Reverse Engineering则要求破解代码以了解其功能;而Pwn则是通过各种技术手段远程或本地获取机器控制权。\n \n参加CTF刷题是一个持续学习和实践的过程。参与者在实战中不断地挑战自己、突破极限,如同攀登一座知识的山峰。比如,在一个Web安全题目中,解题者需要从看似普通的网页里找到隐藏的秘密信息。这不仅考验了个人的逻辑思维能力,也锻炼了解决复杂问题的能力。\n \n此外,CTF还是一种很好的社交活动。不同背景和技能水平的人在这里相互交流,共同解决问题。团队合作精神在竞争中尤为重要,它让每个人都能够受益于他人的知识和经验,并且能够分享自己的研究成果。如同在一片竞技场上,选手们互相学习、互帮互助,共同为追求胜利而努力。
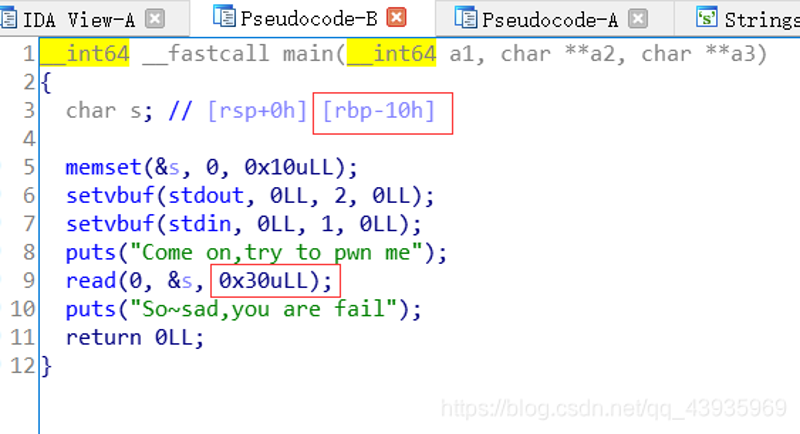
\n总的来说,CTF刷题活动极大地促进了网络安全技能的学习与进步,无论是对于新手还是资深者来说都是一个提升自我、挑战自我的好机会。通过不断刷题和实战演练,在这个虚拟的竞技场上锤炼自己的技术,能够让你在现实世界中的网络安全防护工作中更加得心应手。